



Информационная политика и безопасность
В 2025 году АО «KEGOC» последовательно реализовывало Информационную политику, основанную на принципах
прозрачности, достоверности, полноты, системности и своевременности раскрытия информации. Компания
обеспечивала равный доступ к существенной информации для всех категорий заинтересованных сторон в соответствии
с требованиями законодательства Республики Казахстан, правилами KASE и AIX, а также внутренними корпоративными
документами.
Своевременное и корректное раскрытие информации способствовало укреплению доверия инвесторов, партнеров,
потребителей услуг и общества в целом, а также поддержанию инвестиционной привлекательности Компании.
АО «KEGOC» строго соблюдает требования законодательства в части защиты коммерческой, служебной и
конфиденциальной информации. Вопросы информационной безопасности интегрированы во все процессы подготовки,
согласования и распространения корпоративных данных. При раскрытии информации соблюдается баланс между
прозрачностью и защитой чувствительных сведений.
Информационная безопасность
SASB IF-EU-550a.1
В АО «KEGOC» действует политика нулевой терпимости к нарушениям требований информационной безопасности. Лица,
нарушившие требования Политики информационной безопасности или иных нормативных документов в данной области,
привлекаются к дисциплинарной или иной ответственности в соответствии с законодательством Республики Казахстан
и внутренними регламентами Компании.
В Компании действует формализованный процесс выявления, регистрации, расследования и устранения нарушений
требований информационной безопасности и обработки персональных данных. Расследование инициируется при
поступлении информации о возможном нарушении, включая обращения субъектов данных, внутренние уведомления
сотрудников, результаты мониторинга, аудитов или инцидентов информационной безопасности. Все обращения и
инциденты регистрируются в установленном порядке.
Департамент безопасности проводит предварительную оценку инцидента с определением характера нарушения,
затронутых данных, потенциальных рисков и необходимости эскалации. В рамках расследования анализируются
системные журналы и действия пользователей, проверяется соблюдение требований Политики конфиденциальности,
устанавливаются причины инцидента и ответственные лица. По результатам расследования формируется отчет и
реализуются корректирующие меры, включая устранение выявленных нарушений, обновление процедур и технических
контролей, дополнительное обучение персонала и, при необходимости, применение дисциплинарных мер.
При необходимости Компания уведомляет руководство, субъектов персональных данных и регулирующие органы в
соответствии с требованиями законодательства и внутренних политик.
Система управления информационной безопасностью
Основной целью деятельности в области информационной безопасности является обеспечение защищенности
информационных активов АО «KEGOC», а также координация и развитие процессов информационной безопасности.
Управление информационной безопасностью интегрировано в корпоративную систему управления рисками Компании и
рассматривается как один из факторов обеспечения устойчивости и надежности функционирования энергетической
инфраструктуры.
Система управления информационной безопасностью (СУИБ) разработана и внедрена на основе международного
стандарта ISO/IEC 27001 и является частью интегрированной системы менеджмента Компании. Областью применения
СУИБ является информационная система управления процессами финансово-экономического блока, обеспечивающая
выполнение основных и вспомогательных бизнес-процессов.
Для соответствия требованиям стандарта утверждена Политика информационной безопасности, а также внедрены
регламенты по управлению информационными активами. В 2025 году Компания продолжила совершенствование мер по
обеспечению безопасности информационных активов.
АО «KEGOC» ежегодно проходит внутренние и внешние аудиты системы управления информационной безопасностью на
соответствие стандарту ISO 27001. По итогам внешнего аудита подтверждено соответствие Компании требованиям
стандарта и получен сертификат ISO 27001.
Мониторинг и защита информационных систем
В течение 2025 года системы информационной безопасности функционировали стабильно. Компания осуществляла постоянный мониторинг защищенности информационных систем, что позволяло своевременно выявлять и предотвращать киберугрозы.
Системы защиты информации выявляют и блокируют вредоносное программное обеспечение, включая
вирусы-шифровальщики, а также предотвращают распространение спама и фишинговых сообщений. Для повышения
безопасности удаленной работы применяется двухфакторная аутентификация при подключении к корпоративной сети.
Совместно с Оперативным центром информационной безопасности ТОО «QazCloud» осуществляется круглосуточный
мониторинг и реагирование на события информационной безопасности. В рамках данного взаимодействия проводится
ежеквартальное сканирование информационно-коммуникационной инфраструктуры на наличие уязвимостей, а также
тестирование на проникновение. По результатам данных мероприятий предоставляются рекомендации по повышению
защищенности информационных систем Компании.
Для оценки эффективности системы информационной безопасности Компания также использует показатели
мониторинга инцидентов, результаты тестирования на проникновение и данные о выявленных уязвимостях
информационных систем.
В отчетном году серьезных инцидентов информационной безопасности, повлекших финансовые или репутационные
потери, не зафиксировано.
Управление инцидентами информационной безопасности
В АО «KEGOC» действует система управления инцидентами информационной безопасности, определяющая порядок
действий при возникновении киберинцидентов и других угроз информационным системам Компании.
Основной задачей управления инцидентами является минимизация возможного ущерба, оперативное восстановление
нормальной работы информационных систем и предотвращение повторных инцидентов.
Работники Компании обязаны незамедлительно сообщать о любых событиях, представляющих угрозу информационной
безопасности, а также о выявленных уязвимостях. Пользователям запрещается самостоятельно проверять или
устранять уязвимости для предотвращения дополнительных рисков.
В случае подозрения на заражение вредоносным программным обеспечением сотрудники обязаны немедленно
уведомить уполномоченных специалистов.
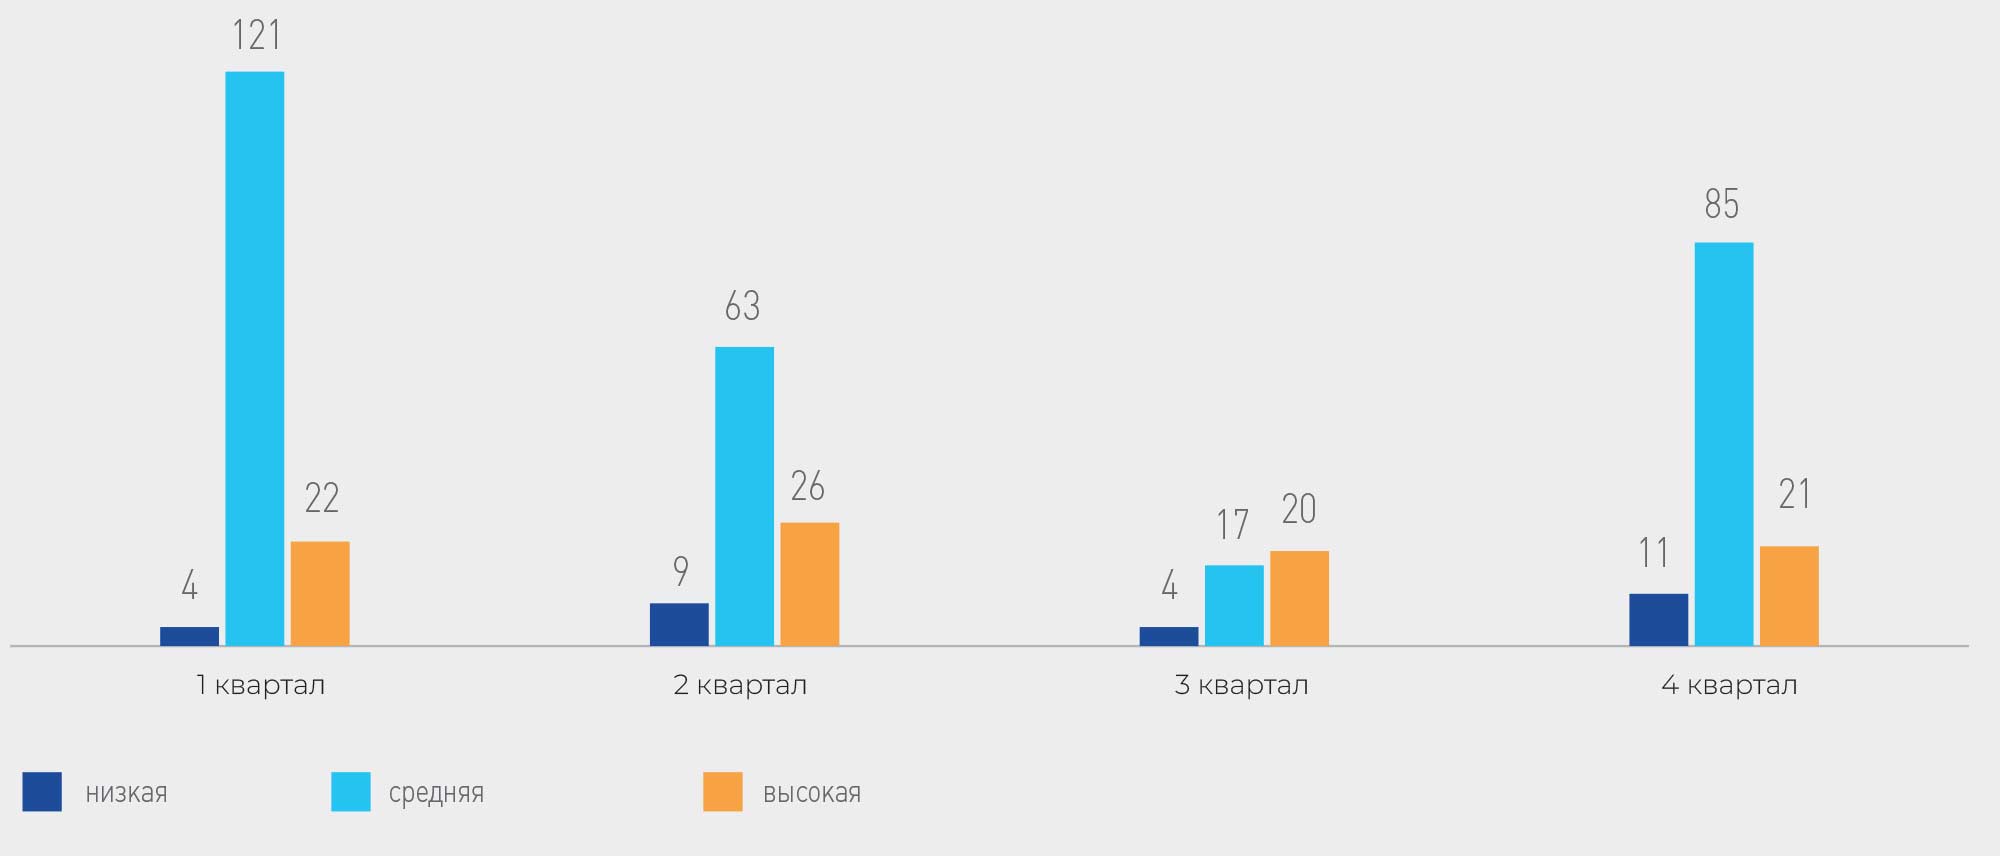
В 2025 году в АО «KEGOC» было зарегистрировано 438 инцидентов информационной безопасности. Наибольшее
количество событий относилось к категории вредоносного программного обеспечения, обнаруженного на рабочих
станциях пользователей.
Распределение событий ИБ по кварталам в 2025 году
Готовность к аварийным ситуациям
В Компании действуют процедуры обеспечения непрерывности деятельности, направленные на минимизацию влияния внутренних и внешних факторов на функционирование информационных систем.
В соответствии с Планом обеспечения непрерывности работы информационной инфраструктуры проводится ежегодное тестирование готовности систем к восстановлению после возможных инцидентов информационной безопасности.
Внутренний и внешний аудит
В АО «KEGOC» регулярно проводятся внутренние и внешние аудиты системы управления информационной безопасностью. Аудиты направлены на оценку эффективности процессов системы, выявление слабых сторон и определение направлений для их дальнейшего совершенствования.
Кроме того, в соответствии с требованиями законодательства ежегодно проводится внешнее тестирование на проникновение.
Управление рисками
Управление рисками информационной безопасности является частью корпоративной системы управления рисками АО «KEGOC».
Оценка рисков проводится в отношении информационных активов Компании. По результатам оценки формируется отчет об уровне рисков и план мероприятий по их снижению.
Компания применяет риск-ориентированный подход к управлению информационной безопасностью, обеспечивая системную идентификацию, оценку и управление киберрисками на уровне всей организации.
Компания на постоянной основе совершенствует процессы управления рисками и меры информационной безопасности с учетом международных практик, и развития технологий.
Повышение осведомленности работников
АО «KEGOC» уделяет внимание формированию культуры ответственного отношения к информационной безопасности среди работников.
В 2025 году проведены обучающие мероприятия по вопросам кибергигиены и соблюдения требований Политики информационной безопасности. Для оценки эффективности обучения проводилось тестирование сотрудников.
Особое внимание уделяется адаптации новых работников. При приеме на работу сотрудники проходят обязательный вводный инструктаж по информационной безопасности. В 2025 году такой инструктаж прошли 32 новых работника.
Также проведен пилот обучающей платформы по вопросам информационной безопасности с имитацией фишинговой атаки пользователей. По результатам учебной атаки сотрудники, подверженные фишингу, выявлены не были.
Защита конфиденциальной информации
Все работники АО «KEGOC» при приеме на работу подписывают обязательство о неразглашении конфиденциальной информации и проходят соответствующий инструктаж.
Требования по обеспечению конфиденциальности также включаются в договоры с поставщиками и партнерами, что обеспечивает защиту информации Компании при взаимодействии с внешними контрагентами.
Соблюдение требований Политики конфиденциальности и обработки персональных данных также оценивается в рамках ежегодного внешнего аудита системы управления информационной безопасностью.