



Ақпараттық саясат және қауіпсіздік
2025 жылы «KEGOC» АҚ ақпаратты ашудың ашықтығы, шынайылығы, толықтығы, жүйелілігі және уақтылығы қағидаттарына негізделген Ақпараттық саясатты дәйекті түрде іске асырды. Компания Қазақстан Республикасы заңнамасының, KASE және AIX қағидаларының, сондай-ақ ішкі корпоративтік құжаттардың талаптарына сәйкес мүдделі тараптардың барлық санаттары үшін елеулі ақпаратқа тең қолжетімділікті қамтамасыз етті.
Ақпаратты уақтылы және дұрыс ашу инвесторлардың, серіктестердің, қызмет тұтынушыларының және жалпы қоғамның сенімін нығайтуға, сондай-ақ Компанияның инвестициялық тартымдылығын қолдауға ықпал етті.
«KEGOC» АҚ коммерциялық, қызметтік және құпия ақпаратты қорғау бөлігінде заңнама талаптарын қатаң сақтайды. Ақпараттық қауіпсіздік мәселелері корпоративтік деректерді дайындау, келісу және тарату процестерінің барлығына интеграцияланған. Ақпаратты ашу кезінде ашықтық пен құпия мәліметтерді қорғау арасындағы теңгерім сақталады.
Ақпараттық қауіпсіздік
SASB IF-EU-550a.1
«KEGOC» АҚ-да ақпараттық қауіпсіздік талаптарының бұзылуына нөлдік төзімділік саясаты қолданылады. Ақпараттық қауіпсіздік саясатының немесе осы саладағы өзге де нормативтік құжаттардың талаптарын бұзған тұлғалар Қазақстан Республикасының заңнамасына және Компанияның ішкі регламенттеріне сәйкес тәртіптік немесе өзге де жауапкершілікке тартылады.
Компанияда ақпараттық қауіпсіздік талаптарын және дербес деректерді өңдеу талаптарын бұзушылықтарды анықтау, тіркеу, тергеу және жоюдың формалдандырылған процесі қолданылады. Тергеу ықтимал бұзушылық туралы ақпарат келіп түскен кезде, оның ішінде деректер субъектілерінің өтініштері, жұмыскерлердің ішкі хабарламалары, мониторинг, аудит нәтижелері немесе ақпараттық қауіпсіздік инциденттері негізінде басталады. Барлық өтініштер мен инциденттер белгіленген тәртіппен тіркеледі.
Қауіпсіздік департаменті инциденттің сипатын, қозғалған деректерді, әлеуетті тәуекелдерді және эскалация қажеттілігін айқындай отырып, инцидентке алдын ала бағалау жүргізеді. Тергеу шеңберінде жүйелік журналдар мен пайдаланушылардың әрекеттері талданады, Құпиялылық саясаты талаптарының сақталуы тексеріледі, инциденттің себептері мен жауапты тұлғалар анықталады. Тергеу нәтижелері бойынша есеп қалыптастырылады және анықталған бұзушылықтарды жоюды, рәсімдер мен техникалық бақылауларды жаңартуды, персоналды қосымша оқытуды және қажет болған жағдайда тәртіптік шаралар қолдануды қоса алғанда, түзету шаралары іске асырылады.
Қажет болған жағдайда Компания заңнама мен ішкі саясаттардың талаптарына сәйкес басшылықты, дербес деректер субъектілерін және реттеуші органдарды хабардар етеді.
Ақпараттық қауіпсіздікті басқару жүйесі
Ақпараттық қауіпсіздік саласындағы қызметтің негізгі мақсаты – «KEGOC» АҚ ақпараттық активтерінің қорғалуын қамтамасыз ету, сондай-ақ ақпараттық қауіпсіздік процестерін үйлестіру және дамыту.
Ақпараттық қауіпсіздікті басқару Компанияның корпоративтік тәуекелдерді басқару жүйесіне интеграцияланған және энергетикалық инфрақұрылым жұмысының тұрақтылығы мен сенімділігін қамтамасыз ету факторларының бірі ретінде қарастырылады.
Ақпараттық қауіпсіздікті басқару жүйесі (АҚБЖ) ISO/IEC 27001 халықаралық стандарты негізінде әзірленіп, енгізілді және Компанияның біріктірілген менеджмент жүйесінің бір бөлігі болып табылады. АҚБЖ қолдану саласы негізгі және қосалқы бизнес-процестердің орындалуын қамтамасыз ететін қаржы-экономикалық блок процестерін басқарудың ақпараттық жүйесі болып табылады.
Стандарт талаптарына сәйкес келу үшін Ақпараттық қауіпсіздік саясаты бекітілді, сондай-ақ ақпараттық активтерді басқару жөніндегі регламенттер енгізілді. 2025 жылы Компания ақпараттық активтердің қауіпсіздігін қамтамасыз ету жөніндегі шараларды жетілдіруді жалғастырды.
«KEGOC» АҚ жыл сайын ISO 27001 стандартына сәйкестік тұрғысынан ақпараттық қауіпсіздікті басқару жүйесінің ішкі және сыртқы аудиттерінен өтеді. Сыртқы аудит қорытындысы бойынша Компанияның стандарт талаптарына сәйкестігі расталып, ISO 27001 сертификаты алынды.
Ақпараттық жүйелерді мониторингтеу және қорғау
2025 жыл ішінде ақпараттық қауіпсіздік жүйелері тұрақты жұмыс істеді. Компания ақпараттық жүйелердің қорғалуына тұрақты мониторинг жүргізді, бұл киберқауіптерді уақтылы анықтауға және олардың алдын алуға мүмкіндік берді.
Ақпаратты қорғау жүйелері зиянды бағдарламалық жасақтаманы, оның ішінде шифрлаушы вирустарды анықтап, бұғаттайды, сондай-ақ спам мен фишингтік хабарламалардың таралуына жол бермейді. Қашықтан жұмыс істеу қауіпсіздігін арттыру үшін корпоративтік желіге қосылған кезде екі факторлы аутентификация қолданылады.
«QazCloud» ЖШС Ақпараттық қауіпсіздіктің жедел орталығымен бірлесіп ақпараттық қауіпсіздік оқиғаларына тәулік бойы мониторинг жүргізу және ден қою жүзеге асырылады. Осы өзара іс-қимыл шеңберінде ақпараттық-коммуникациялық инфрақұрылымда осалдықтардың бар-жоғына тоқсан сайын сканерлеу, сондай-ақ енуге тестілеу жүргізіледі. Осы іс-шаралардың нәтижелері бойынша Компанияның ақпараттық жүйелерінің қорғалуын арттыру жөнінде ұсынымдар беріледі.
Ақпараттық қауіпсіздік жүйесінің тиімділігін бағалау үшін Компания сондай-ақ инциденттер мониторингінің көрсеткіштерін, енуге тестілеу нәтижелерін және ақпараттық жүйелердің анықталған осалдықтары туралы деректерді пайдаланады.
Есепті жылы қаржылық немесе беделдік шығындарға әкелген ақпараттық қауіпсіздіктің елеулі инциденттері тіркелген жоқ.
Ақпараттық қауіпсіздік инциденттерін басқару
«KEGOC» АҚ-да Компанияның ақпараттық жүйелеріне қатысты киберинциденттер және басқа да қауіптер туындаған кездегі іс-қимыл тәртібін айқындайтын ақпараттық қауіпсіздік инциденттерін басқару жүйесі қолданылады.
Инциденттерді басқарудың негізгі міндеті – ықтимал залалды барынша азайту, ақпараттық жүйелердің қалыпты жұмысын жедел қалпына келтіру және қайталама инциденттердің алдын алу.
Компания жұмыскерлері ақпараттық қауіпсіздікке қауіп төндіретін кез келген оқиғалар, сондай-ақ анықталған осалдықтар туралы дереу хабарлауға міндетті. Қосымша тәуекелдердің алдын алу үшін пайдаланушыларға осалдықтарды өз бетінше тексеруге немесе жоюға тыйым салынады.
Зиянды бағдарламалық жасақтамамен зақымдану күдігі туындаған жағдайда жұмыскерлер уәкілетті мамандарды дереу хабардар етуге міндетті.
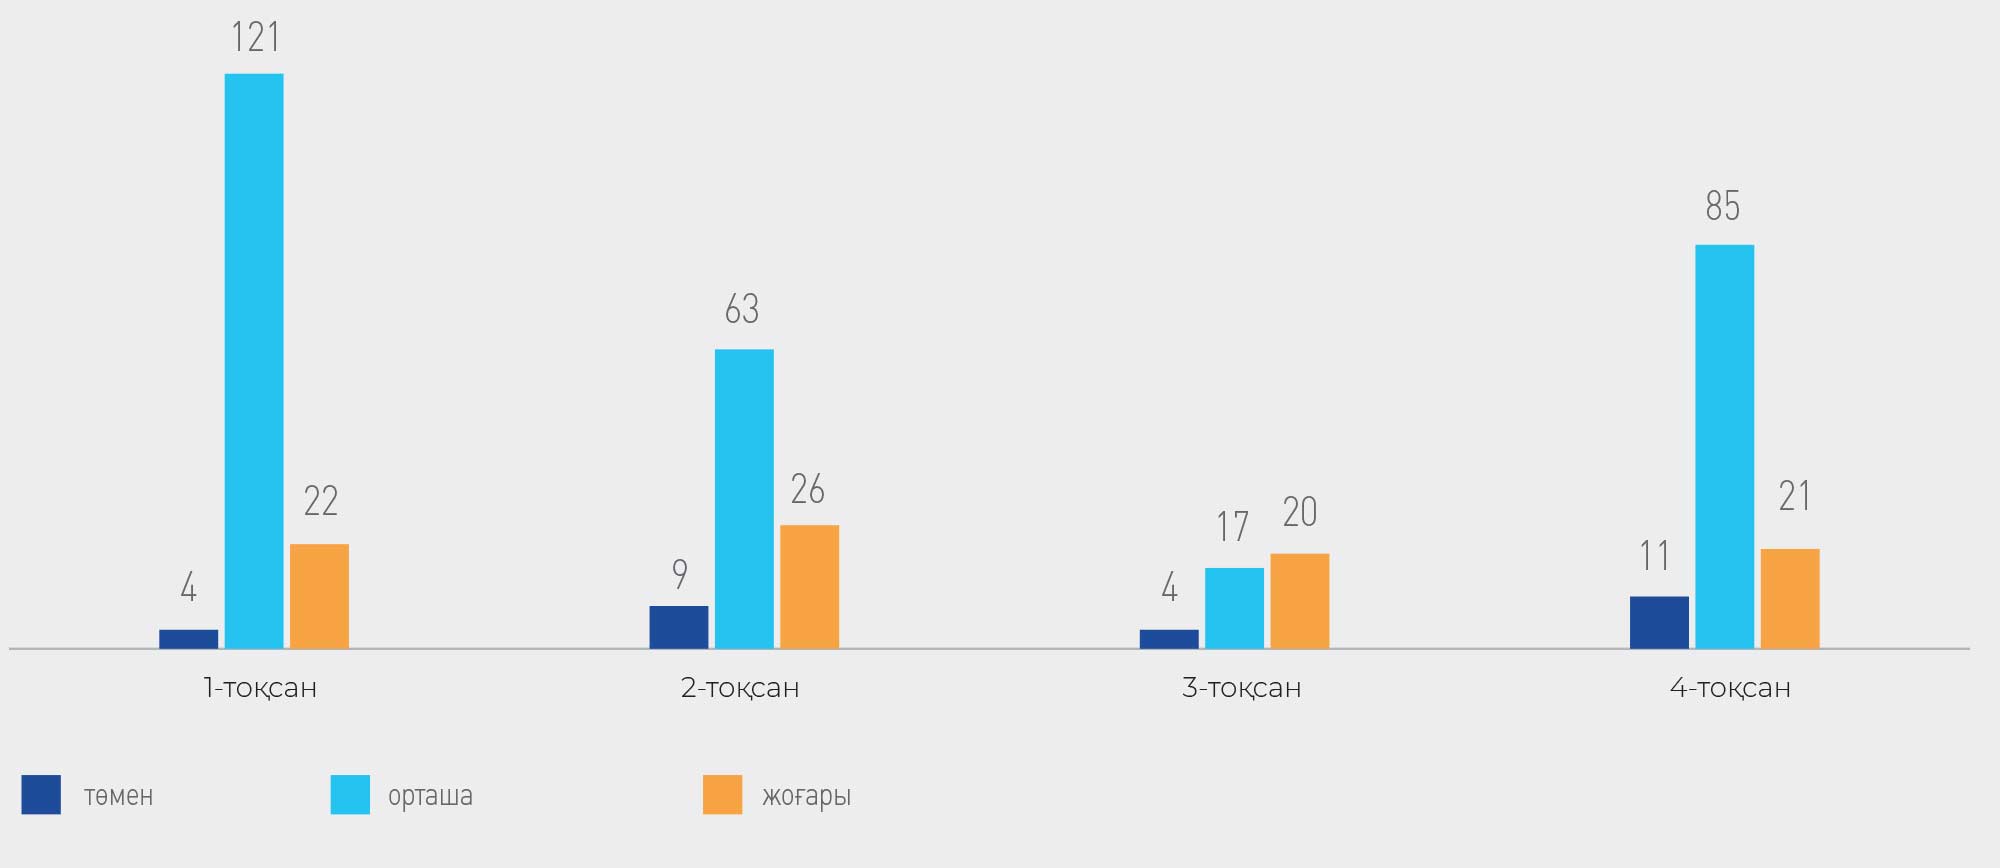
2025 жылы «KEGOC» АҚ-да ақпараттық қауіпсіздіктің 438 инциденті тіркелді. Оқиғалардың ең көп саны пайдаланушылардың жұмыс станцияларында анықталған зиянды бағдарламалық жасақтама санатына қатысты болды.
2025 жылы АҚ оқиғаларының тоқсандар бойынша бөлінуі
Авариялық жағдайларға дайындық
Компанияда ақпараттық жүйелердің жұмыс істеуіне ішкі және сыртқы факторлардың әсерін барынша азайтуға бағытталған қызметтің үздіксіздігін қамтамасыз ету рәсімдері қолданылады.
Ақпараттық инфрақұрылым жұмысының үздіксіздігін қамтамасыз ету жоспарына сәйкес ақпараттық қауіпсіздіктің ықтимал инциденттерінен кейін жүйелердің қалпына келтіруге дайындығына жыл сайын тестілеу жүргізіледі.
Ішкі және сыртқы аудит
«KEGOC» АҚ-да ақпараттық қауіпсіздікті басқару жүйесінің ішкі және сыртқы аудиттері тұрақты түрде жүргізіледі. Аудиттер жүйе процестерінің тиімділігін бағалауға, әлсіз тұстарды анықтауға және оларды одан әрі жетілдіру бағыттарын айқындауға бағытталған.
Бұдан басқа, заңнама талаптарына сәйкес жыл сайын сыртқы енуге тестілеу жүргізіледі.
Тәуекелдерді басқару
Ақпараттық қауіпсіздік тәуекелдерін басқару «KEGOC» АҚ корпоративтік тәуекелдерді басқару жүйесінің бір бөлігі болып табылады.
Тәуекелдерді бағалау Компанияның ақпараттық активтеріне қатысты жүргізіледі. Бағалау нәтижелері бойынша тәуекелдер деңгейі туралы есеп және оларды төмендету жөніндегі іс-шаралар жоспары қалыптастырылады.
Компания бүкіл ұйым деңгейінде кибертәуекелдерді жүйелі сәйкестендіруді, бағалауды және басқаруды қамтамасыз ете отырып, ақпараттық қауіпсіздікті басқаруға тәуекелге бағдарланған тәсілді қолданады.
Компания халықаралық практикаларды және технологиялардың дамуын ескере отырып, тәуекелдерді басқару процестері мен ақпараттық қауіпсіздік шараларын тұрақты негізде жетілдіреді.
Жұмыскерлердің хабардарлығын арттыру
«KEGOC» АҚ жұмыскерлер арасында ақпараттық қауіпсіздікке жауапты көзқарас мәдениетін қалыптастыруға назар аударады.
2025 жылы кибергигиена және Ақпараттық қауіпсіздік саясаты талаптарын сақтау мәселелері бойынша оқыту іс-шаралары өткізілді. Оқытудың тиімділігін бағалау үшін жұмыскерлерді тестілеу жүргізілді.
Жаңа жұмыскерлерді бейімдеуге ерекше назар аударылады. Жұмысқа қабылдау кезінде жұмыскерлер ақпараттық қауіпсіздік бойынша міндетті кіріспе нұсқамадан өтеді. 2025 жылы мұндай нұсқамадан 32 жаңа жұмыскер өтті.
Сондай-ақ пайдаланушыларға фишингтік шабуылды имитациялауды қамтитын ақпараттық қауіпсіздік мәселелері бойынша оқыту платформасының пилоты өткізілді. Оқу шабуылының нәтижелері бойынша фишингке ұшыраған жұмыскерлер анықталған жоқ.
Құпия ақпаратты қорғау
«KEGOC» АҚ-ның барлық жұмыскерлері жұмысқа қабылданған кезде құпия ақпаратты жария етпеу туралы міндеттемеге қол қояды және тиісті нұсқамадан өтеді.
Құпиялылықты қамтамасыз ету талаптары жеткізушілермен және серіктестермен жасалатын шарттарға да енгізіледі, бұл сыртқы контрагенттермен өзара іс-қимыл кезінде Компания ақпаратының қорғалуын қамтамасыз етеді.
Құпиялылық және дербес деректерді өңдеу саясаты талаптарының сақталуы ақпараттық қауіпсіздікті басқару жүйесінің жыл сайынғы сыртқы аудиті шеңберінде де бағаланады.